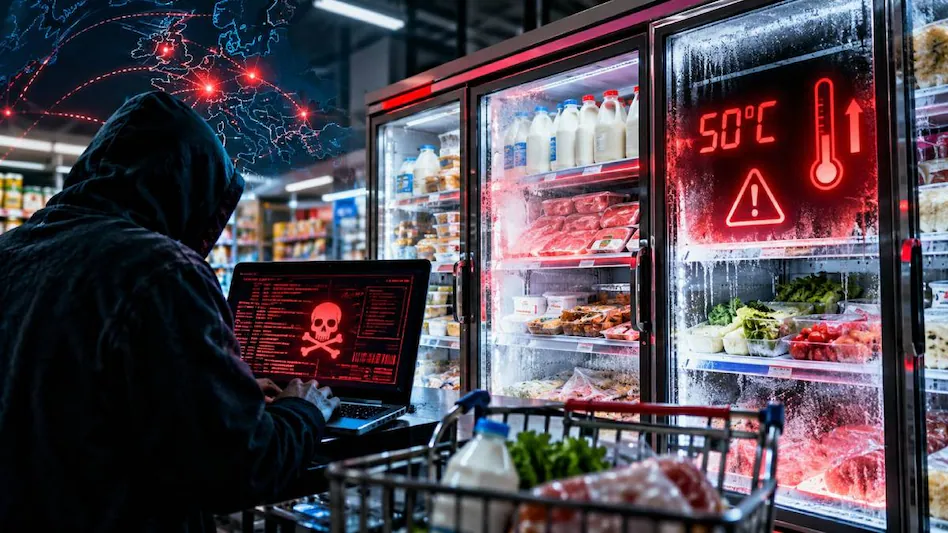
फ्रिज और फ्रीजर को बनाया साइबर हमले का निशाना
यूरोप में साइबर सुरक्षा को लेकर नई चिंता पैदा हो गई है। इस बार हैकर्स ने बैंक, सरकारी वेबसाइट या कंप्यूटर सर्वर के बजाय सुपरमार्केट में रखे फ्रिज और फ्रीजर के तापमान नियंत्रण सिस्टम को निशाना बनाया है।
2 नवंबर 2026 को सामने आई घटनाओं में स्वीडन, बेल्जियम, लक्जमबर्ग, आयरलैंड और एस्टोनिया सहित कई देशों के स्टोर प्रभावित हुए। कुछ जगहों पर फ्रिज और फ्रीजर का तापमान असामान्य रूप से बढ़ गया। दुकानों को खराब होने की आशंका वाले खाद्य उत्पाद हटाने पड़े।
रॉयटर्स और एसोसिएटेड प्रेस की रिपोर्ट के मुताबिक, कुछ प्रभावित सिस्टम में तापमान 50 डिग्री सेल्सियस तक सेट कर दिया गया था। इससे दुकानदारों को भारी नुकसान उठाना पड़ा। हालांकि, हर प्रभावित स्टोर में खाने का सामान खराब हुआ हो, ऐसा नहीं है। कुछ जगहों पर समय रहते समस्या नियंत्रित कर ली गई।
फ्रांस में पहले भी सामने आया था ऐसा हमला
इससे पहले अक्टूबर 2026 में फ्रांस के कई सुपरमार्केट में इसी तरह की घटना हुई थी। हैकर्स ने रेफ्रिजरेशन सिस्टम के तापमान और डीफ्रॉस्ट सेटिंग में बदलाव कर दिया था।
रॉयटर्स के अनुसार, इंटरमार्शे के लगभग 150 स्टोर प्रभावित हुए थे। कुछ जगहों पर फ्रिज का तापमान 50 डिग्री सेल्सियस तक पहुंच गया। कैरेफोर ने भी अपने करीब 80 स्टोर प्रभावित होने की जानकारी दी थी।
फ्रांस में इस घटना के बाद खाद्य उत्पादों को नुकसान पहुंचा और कुछ स्थानों पर आग लगने की घटनाएं भी सामने आईं। अधिकारियों ने मामले की जांच शुरू की और साइबर सुरक्षा एजेंसियों को अलर्ट किया गया।
आखिर हैकर्स फ्रिज का तापमान कैसे बदल रहे हैं?
आधुनिक सुपरमार्केट में फ्रिज और फ्रीजर केवल बिजली से चलने वाली मशीनें नहीं हैं। उनमें डिजिटल कंट्रोलर, सेंसर और रिमोट मॉनिटरिंग सिस्टम लगे होते हैं। इनके जरिए कर्मचारी एक ही जगह से कई दुकानों के तापमान और कूलिंग सिस्टम पर नजर रख सकते हैं।
साइबर सुरक्षा विशेषज्ञों के मुताबिक, यदि ऐसे कंट्रोलर इंटरनेट से असुरक्षित तरीके से जुड़े हों, पुराने सॉफ्टवेयर पर चल रहे हों या उनमें कमजोर पासवर्ड इस्तेमाल हो रहे हों, तो हमलावर उन तक पहुंच बना सकते हैं।
इसके बाद तापमान या डीफ्रॉस्ट सेटिंग में अनधिकृत बदलाव संभव है। यानी मशीन को तोड़े बिना ही उसकी कार्यप्रणाली प्रभावित की जा सकती है।
क्या भारत पर भी मंडरा रहा है खतरा?
यूरोप की घटनाओं ने भारत की खाद्य आपूर्ति और कोल्ड-चेन व्यवस्था को लेकर भी सवाल खड़े किए हैं। भारत में फल, सब्जियां, दूध, मांस, मछली, दवाइयां और वैक्सीन सुरक्षित रखने के लिए बड़े स्तर पर कोल्ड स्टोरेज और रेफ्रिजरेशन सिस्टम इस्तेमाल होते हैं।
इंडियन एक्सप्रेस की 15 अक्टूबर की रिपोर्ट में बताया गया था कि फ्रांस की घटना भारत के लिए भी चेतावनी है। देश के अस्पतालों, खाद्य भंडारण केंद्रों, औद्योगिक इकाइयों और अन्य डिजिटल रूप से जुड़े सिस्टम में साइबर सुरक्षा मजबूत करना जरूरी है।
हालांकि, फिलहाल भारत में यूरोप जैसी फ्रिज-हैकिंग घटना की पुष्टि नहीं हुई है। इसलिए यह कहना सही नहीं होगा कि भारतीय सुपरमार्केट पर हमला हो चुका है या ऐसा हमला निश्चित रूप से होने वाला है। लेकिन इंटरनेट से जुड़े कमजोर कंट्रोल सिस्टम भारत में भी संभावित जोखिम पैदा कर सकते हैं।
खाद्य सुरक्षा पर क्या हो सकता है असर?
यदि किसी सुपरमार्केट या कोल्ड स्टोरेज का तापमान नियंत्रण सिस्टम हैक हो जाए, तो कई तरह की समस्याएं पैदा हो सकती हैं:
- दूध, पनीर, मांस और मछली जैसे जल्दी खराब होने वाले खाद्य पदार्थ असुरक्षित हो सकते हैं।
- फ्रोजन खाद्य पदार्थों की गुणवत्ता और सुरक्षा प्रभावित हो सकती है।
- दुकानदारों और खाद्य कंपनियों को आर्थिक नुकसान हो सकता है।
- दवाइयों, वैक्सीन और अन्य तापमान-संवेदनशील उत्पादों के भंडारण पर भी खतरा पैदा हो सकता है।
- खाद्य आपूर्ति और वितरण व्यवस्था बाधित हो सकती है।
ऐसी स्थिति में केवल फ्रिज का डिस्प्ले देखकर खाद्य पदार्थों को सुरक्षित मानना उचित नहीं होगा। तापमान रिकॉर्ड और खाद्य सुरक्षा प्रक्रिया की जांच भी जरूरी है।
साइबर सुरक्षा एजेंसियों के सामने बड़ी चुनौती
इन घटनाओं में अभी तक किसी हमलावर समूह ने जिम्मेदारी नहीं ली है। जांच एजेंसियां यह पता लगाने में जुटी हैं कि अलग-अलग देशों में हुई घटनाओं के पीछे एक ही समूह है या अलग-अलग साइबर हमलावर सक्रिय हैं।
यूरोपीय अधिकारियों और साइबर सुरक्षा विशेषज्ञों ने इंटरनेट से जुड़े कंट्रोल सिस्टम की सुरक्षा मजबूत करने पर जोर दिया है। पुराने सॉफ्टवेयर को अपडेट करना, डिफॉल्ट पासवर्ड बदलना और रिमोट एक्सेस को सुरक्षित नेटवर्क तक सीमित करना महत्वपूर्ण उपाय बताए गए हैं।
भारत के लिए क्या है सबक?
भारत में सुपरमार्केट, डेयरी, खाद्य प्रसंस्करण उद्योग और कोल्ड स्टोरेज संचालकों को अपने डिजिटल तापमान नियंत्रण सिस्टम की सुरक्षा जांचनी चाहिए। इंटरनेट पर सीधे उपलब्ध कंट्रोलर को सुरक्षित नेटवर्क या VPN के जरिए ही एक्सेस दिया जाना चाहिए।
इसके साथ ही तापमान में असामान्य बदलाव होने पर तुरंत अलर्ट देने वाली व्यवस्था, नियमित सॉफ्टवेयर अपडेट और स्वतंत्र तापमान निगरानी भी जरूरी है।
निष्कर्ष: यूरोप में फ्रिज और फ्रीजर पर हुए साइबर हमलों ने यह दिखाया है कि डिजिटल सुरक्षा की कमजोरी अब सीधे खाद्य सुरक्षा और आम लोगों की रोजमर्रा की जरूरतों को प्रभावित कर सकती है। भारत में अभी ऐसी घटना की पुष्टि नहीं है, लेकिन भविष्य के जोखिम से बचने के लिए कोल्ड-चेन और खाद्य भंडारण प्रणालियों की साइबर सुरक्षा को गंभीरता से लेना जरूरी है।